Governance · 1 min di lettura
Audit log
Cosa registra la piattaforma, come filtrarlo ed esportarlo, e a cosa non può rispondere.
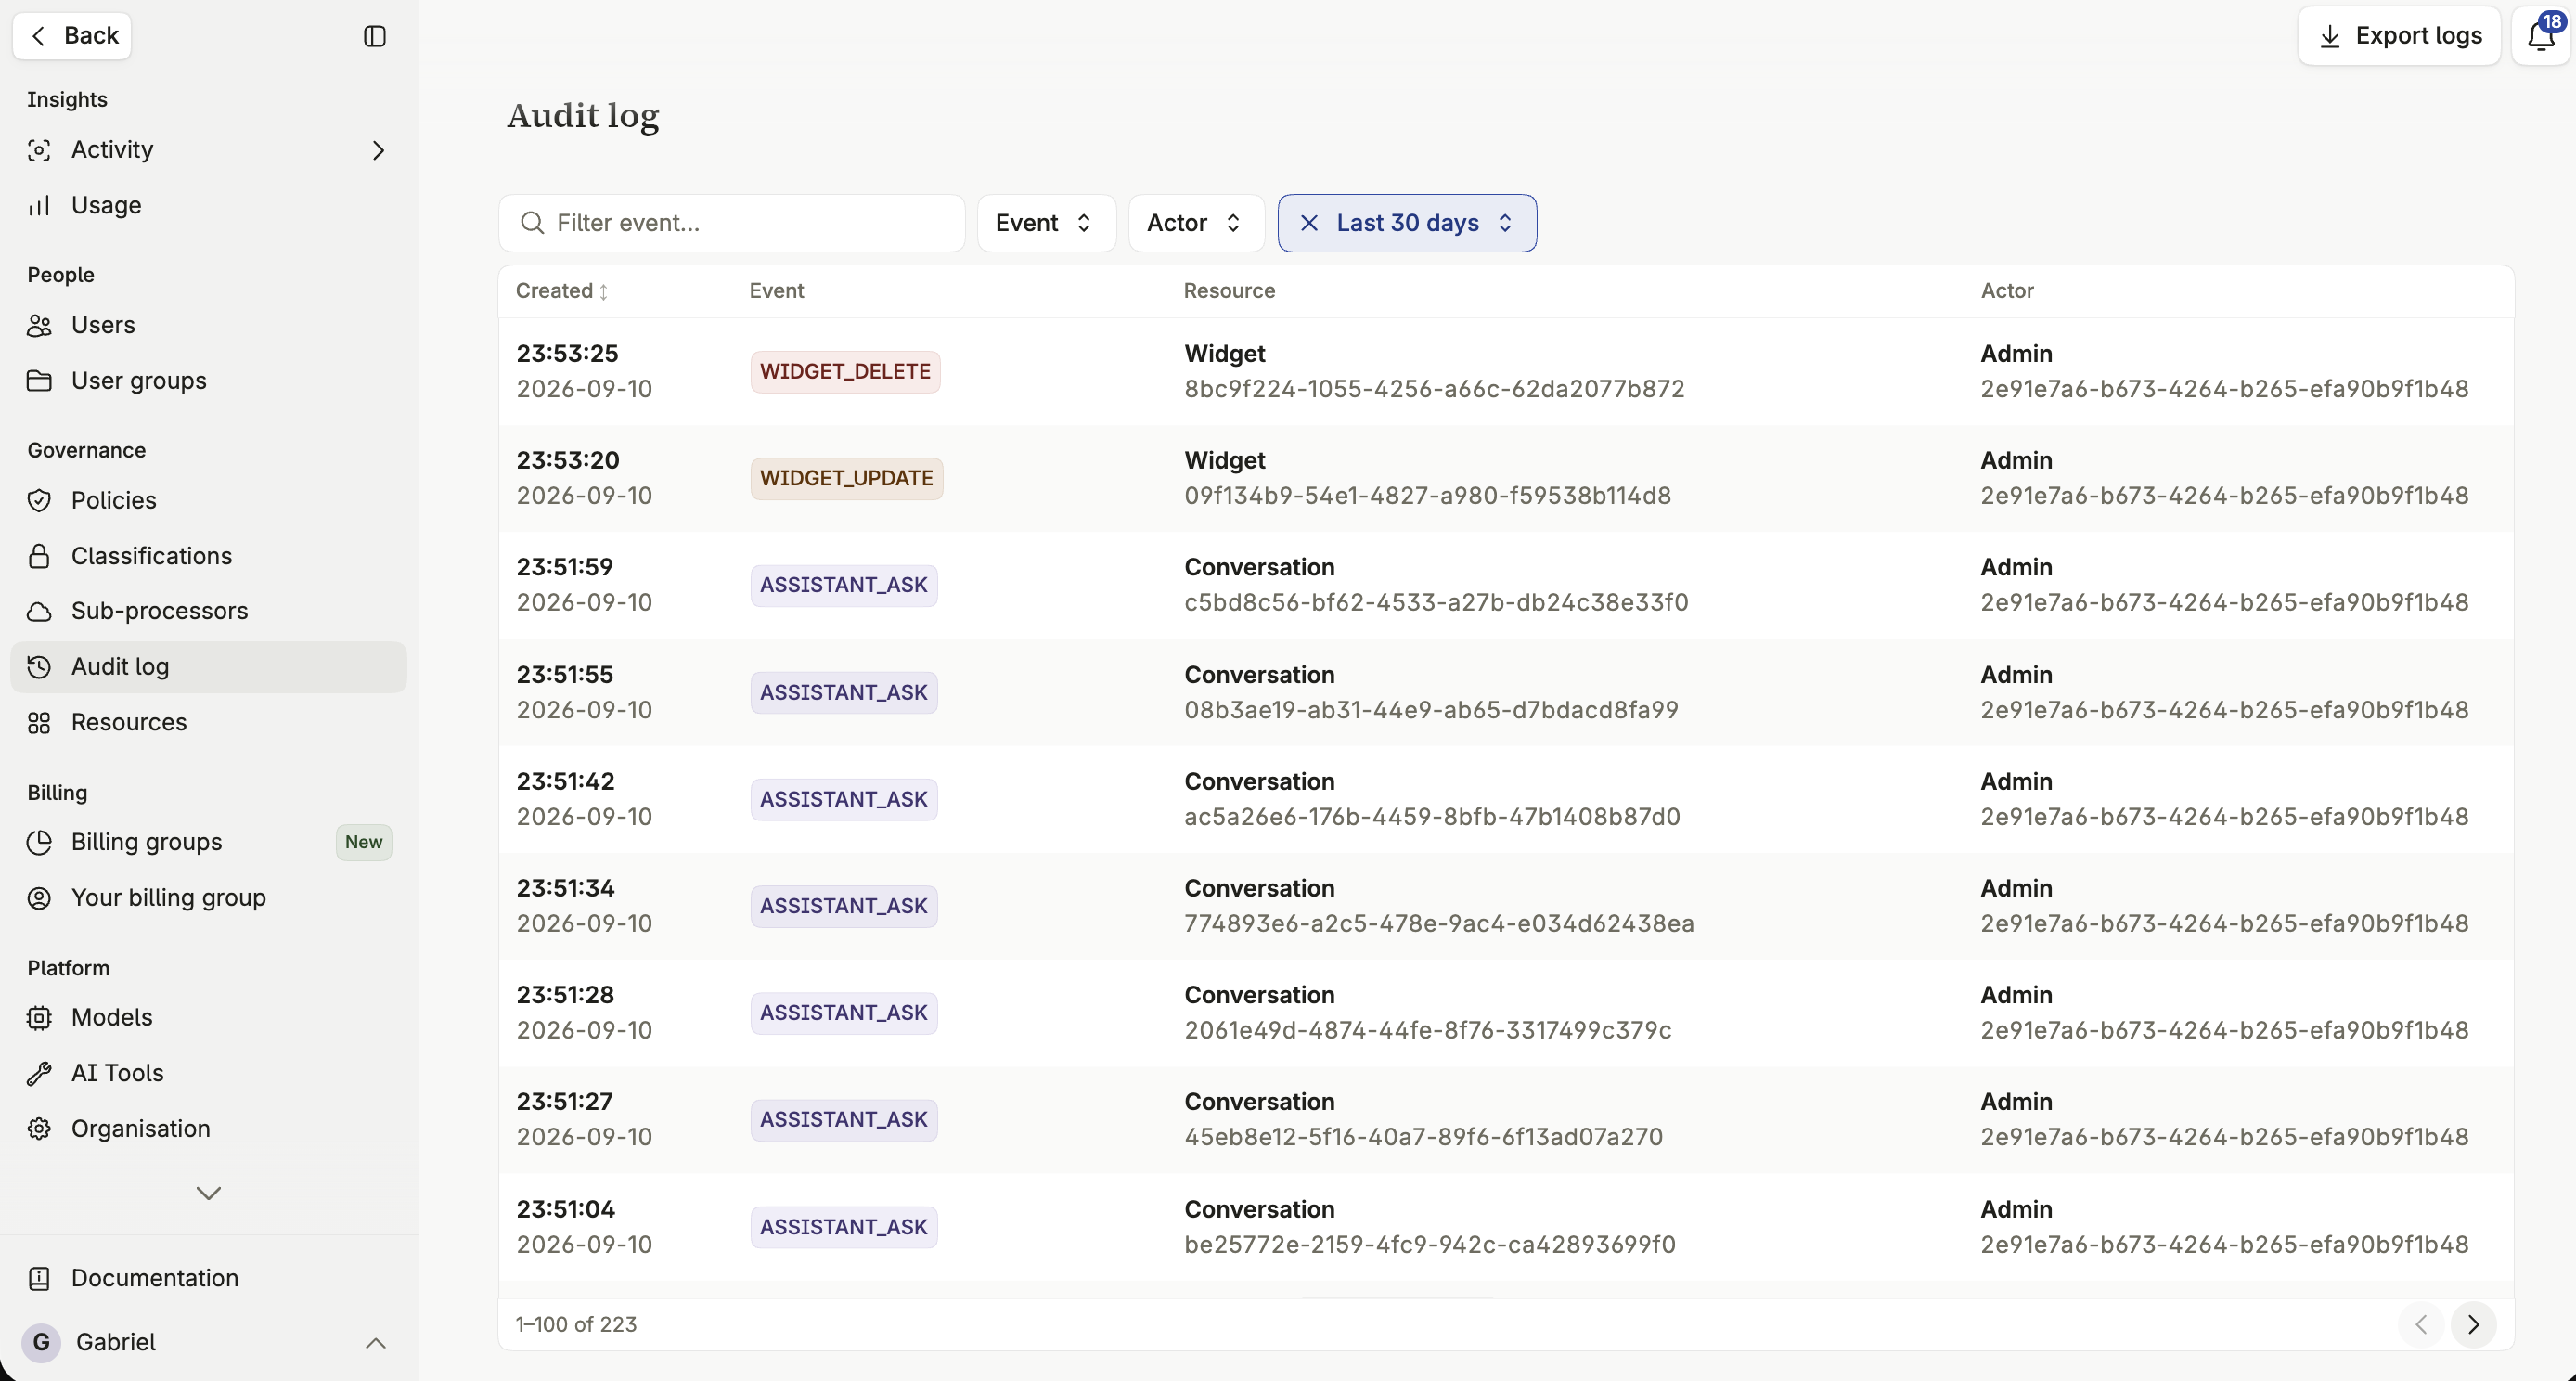
L’audit log registra le azioni amministrative e le interazioni utente significative, così che le modifiche alla piattaforma e il suo utilizzo lascino una traccia. È quello a cui ricorri durante una revisione di conformità, un incidente, o quando devi spiegare come una configurazione è arrivata a essere ciò che è.
Cosa viene registrato
Sezione intitolata “Cosa viene registrato”Assistenti
Sezione intitolata “Assistenti”Ogni operazione sugli Assistenti — creazione, modifica, eliminazione. Chi ha eseguito l’azione, il nome dell’Assistente, il suo Space e il suo modello. Le impostazioni precedenti vengono salvate a ogni modifica.
Creazione e amministrazione degli Space — chi ha creato o modificato uno Space, le modifiche alla sua classificazione di sicurezza, e la sua eliminazione.
Interazione
Sezione intitolata “Interazione”Domande e conversazioni — ogni domanda, incluso il modello usato e gli eventuali allegati, e il momento in cui una conversazione viene eliminata definitivamente.
Strumenti
Sezione intitolata “Strumenti”Uso e connessione degli strumenti — la connessione o la modifica di un’integrazione, e l’approvazione o il rifiuto da parte di un utente dell’esecuzione di uno strumento.
Ogni operazione sui file — caricamento, eliminazione e generazione tramite AI. Tipo di file, categoria e dimensione vengono sempre salvati.
Sicurezza
Sezione intitolata “Sicurezza”Impostazioni di sicurezza globali — creazione di classificazioni di sicurezza, e modifiche critiche che incidono sulla postura di sicurezza dell’organizzazione.
Gestione degli account utente — inviti, cambi di ruolo, disattivazione e riattivazione, rimozione dell’account.
Filtrare il log
Sezione intitolata “Filtrare il log”Restringi il log per categoria, per intervallo di date o per utente che ha eseguito un’azione, per trovare un evento specifico invece di scorrere l’intera cronologia. Una volta filtrato, esportalo in CSV per quella stessa vista — vedi Esportare i dati delle tabelle in CSV.
Conservazione e accesso
Sezione intitolata “Conservazione e accesso”L’audit log è visibile agli Admin dell’organizzazione. Per quanto tempo le voci vengono conservate dipende dai requisiti di conservazione della tua organizzazione: verifica con il tuo amministratore il periodo di conservazione specifico configurato.
Cosa non copre l’audit log
Sezione intitolata “Cosa non copre l’audit log”L’audit log registra eventi amministrativi e di interazione — non è una copia integrale di ogni documento mai elaborato. Non registra inoltre l’attività che avviene interamente all’interno di un sistema di terze parti collegato, oltre al fatto che uno strumento è stato invocato.