Governance · 1 Min. Lesezeit
Audit-Log
Was die Plattform protokolliert, wie du es filterst und exportierst, und was es nicht beantworten kann.
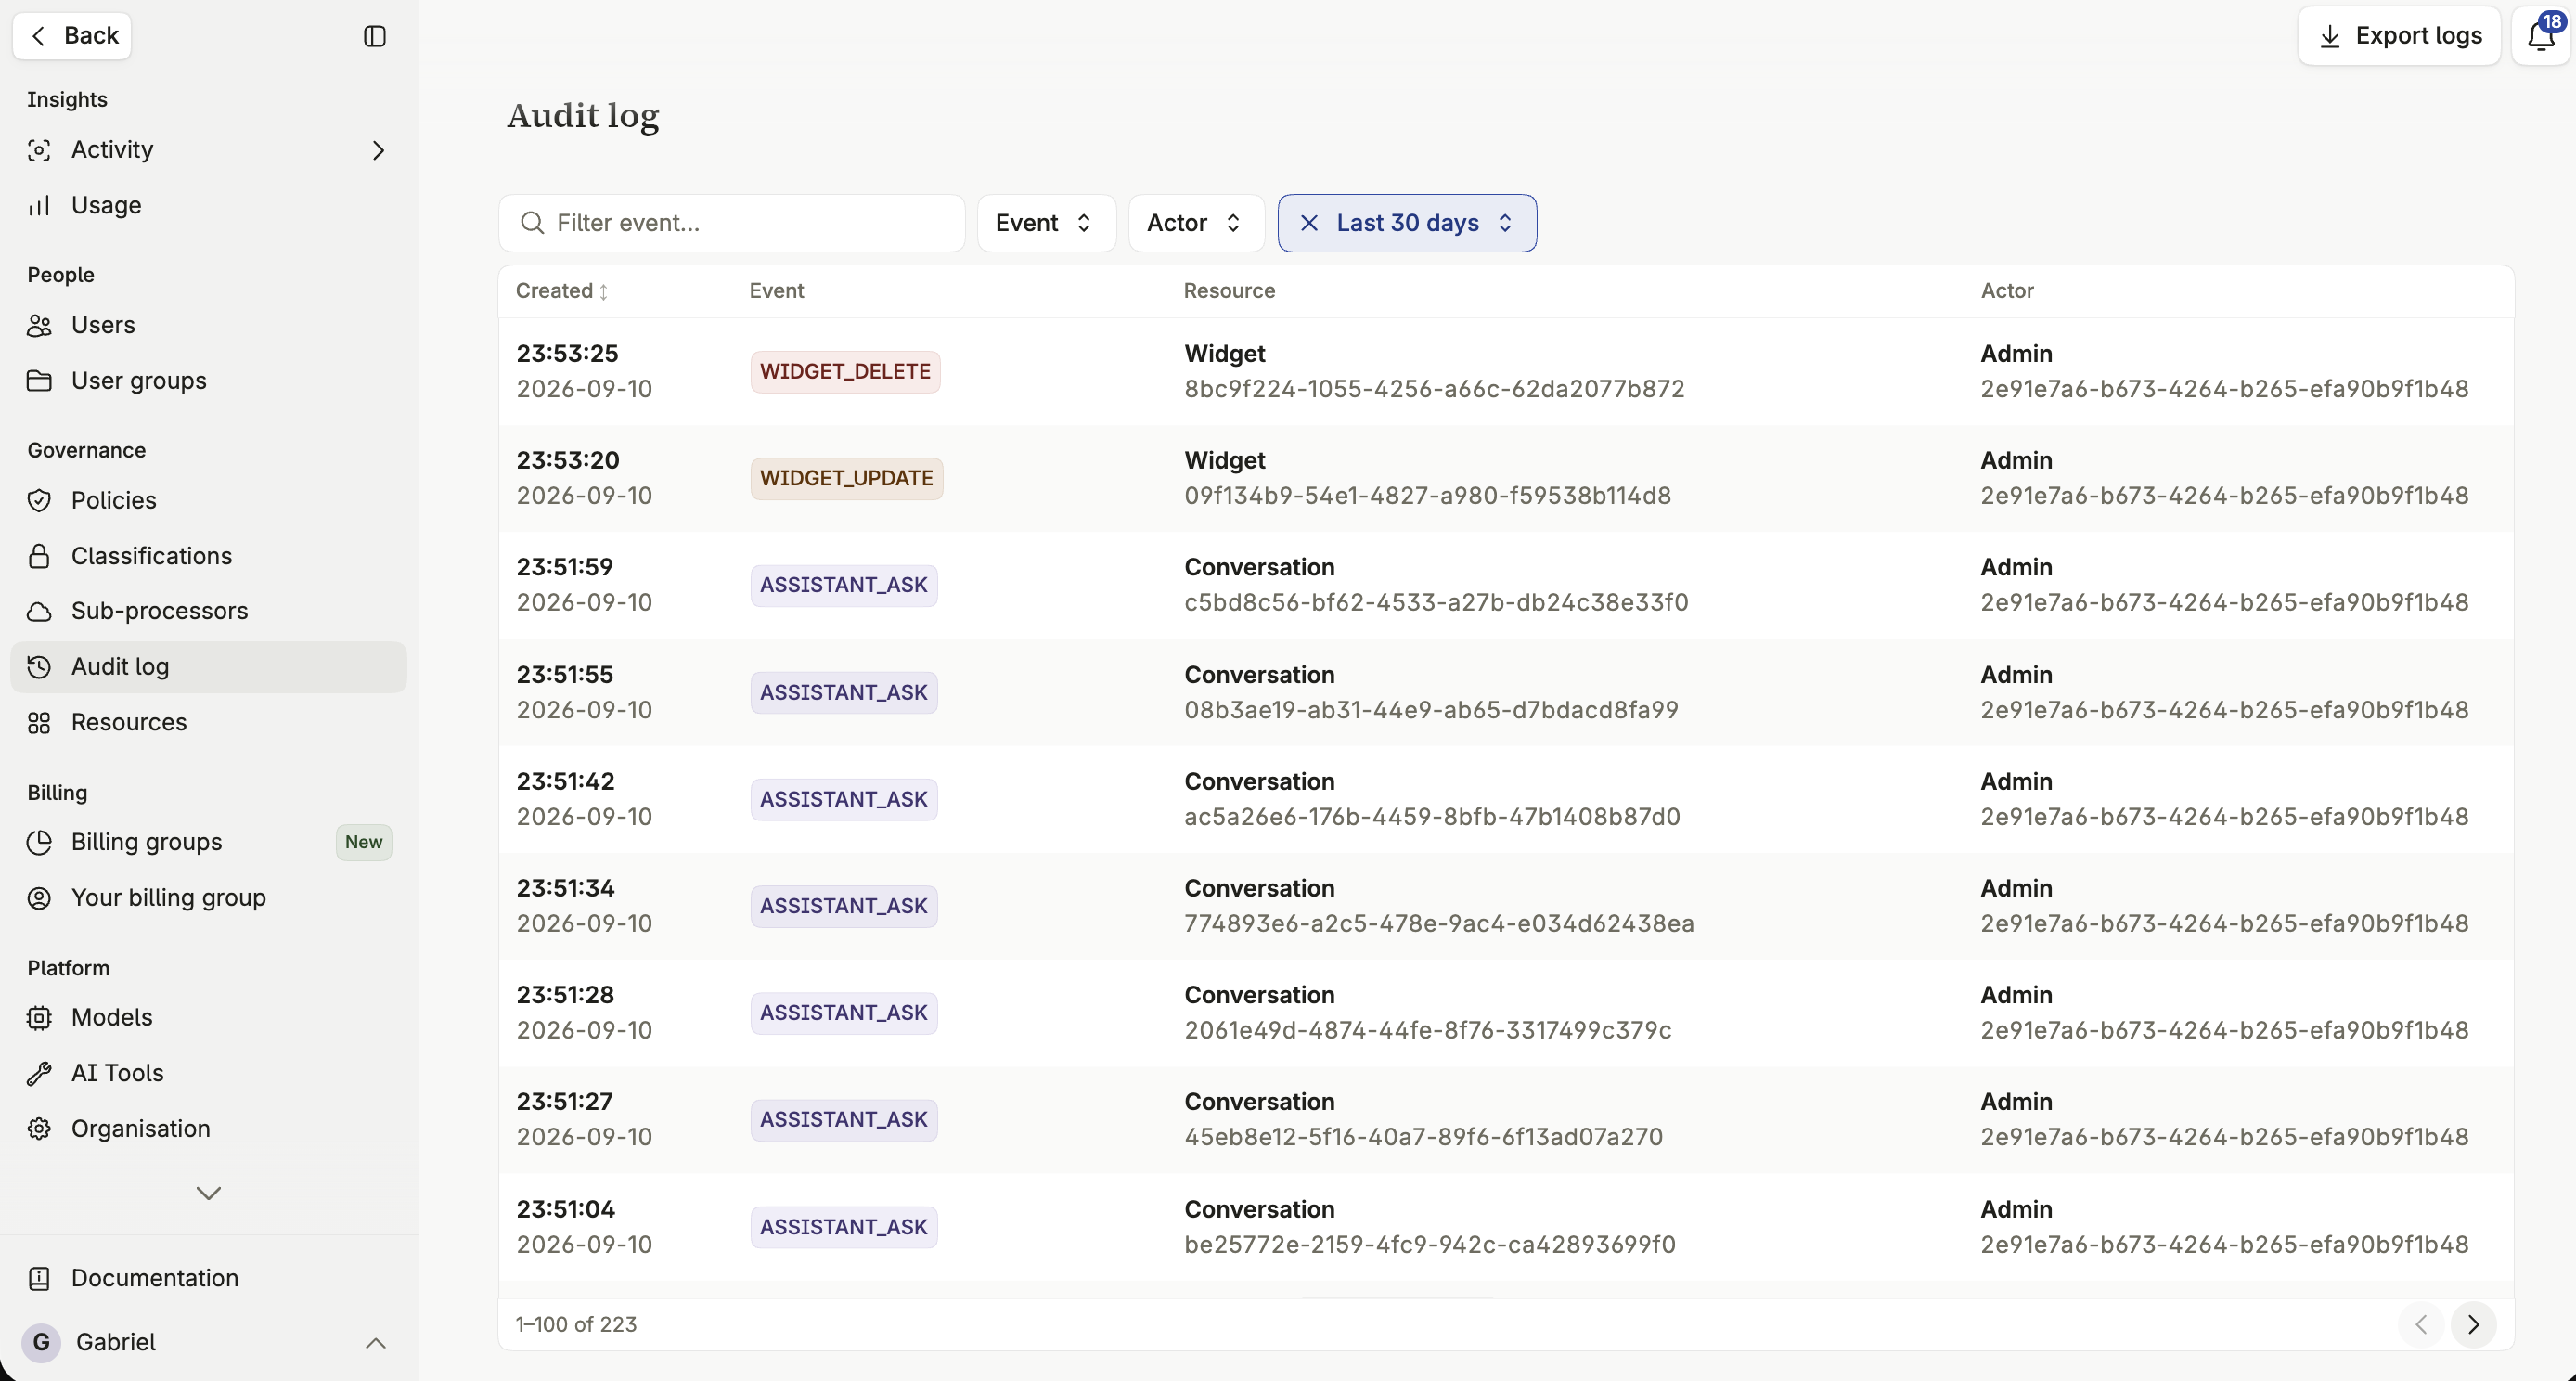
Das Audit-Log protokolliert administrative Aktionen und relevante Benutzerinteraktionen, sodass Änderungen an der Plattform und ihre Nutzung nachvollziehbar bleiben. Hier schaust du bei einer Compliance-Prüfung, einem Vorfall oder wenn du erklären musst, wie eine Konfiguration zustande gekommen ist.
Was protokolliert wird
Abschnitt betitelt „Was protokolliert wird“Assistenten
Abschnitt betitelt „Assistenten“Jede Bearbeitung von Assistenten — erstellt, geändert, gelöscht. Wer die Aktion ausgeführt hat, der Name des Assistenten, sein Space und sein Modell. Vorherige Einstellungen werden bei jeder Änderung gespeichert.
Erstellung und Verwaltung von Spaces — wer einen Space angelegt oder geändert hat, Änderungen an seiner Sicherheitsklassifizierung und Löschungen.
Interaktion
Abschnitt betitelt „Interaktion“Fragen und Unterhaltungen — jede Frage, einschließlich des verwendeten Modells und aller Anhänge, sowie der Zeitpunkt, an dem eine Unterhaltung endgültig gelöscht wird.
Nutzung und Verbindung von Tools — das Verbinden oder Ändern einer Integration sowie die Genehmigung oder Ablehnung eines Tool-Aufrufs durch einen Benutzer.
Dateien
Abschnitt betitelt „Dateien“Jede Dateiverarbeitung — Upload, Löschung und KI-Generierung. Dateityp, Kategorie und Größe werden immer gespeichert.
Sicherheit
Abschnitt betitelt „Sicherheit“Globale Sicherheitseinstellungen — das Anlegen von Sicherheitsklassifizierungen sowie kritische Änderungen an der Sicherheitslage der Organisation.
Benutzer
Abschnitt betitelt „Benutzer“Verwaltung von Benutzerkonten — Einladungen, Rollenänderungen, Deaktivierung und Reaktivierung sowie das Entfernen von Konten.
Das Log filtern
Abschnitt betitelt „Das Log filtern“Grenze das Log nach Kategorie, Zeitraum oder ausführendem Benutzer ein, um ein bestimmtes Ereignis zu finden, statt die gesamte Historie zu durchsuchen. Nach dem Filtern kannst du genau diese Ansicht als CSV exportieren — siehe Tabellendaten als CSV exportieren.
Aufbewahrung und Zugriff
Abschnitt betitelt „Aufbewahrung und Zugriff“Das Audit-Log ist für Organisationsadmins sichtbar. Wie lange Einträge aufbewahrt werden, richtet sich nach den eigenen Aufbewahrungspflichten deiner Organisation — frage bei deinem Administrator nach der konkret konfigurierten Aufbewahrungsdauer.
Was das Audit-Log nicht abdeckt
Abschnitt betitelt „Was das Audit-Log nicht abdeckt“Das Audit-Log erfasst administrative Aktionen und Interaktions-Ereignisse — es ist keine Volltextkopie jedes je verarbeiteten Dokuments. Ebenso wenig protokolliert es, was vollständig innerhalb eines verbundenen Drittsystems geschieht — außer der Tatsache, dass ein Tool aufgerufen wurde.