3 artiklar · 1 min läsning
Klassificeringar
Skapa säkerhetsklassificeringar och använd dem för att styra vilka modeller och verktyg som får hantera vilken data.
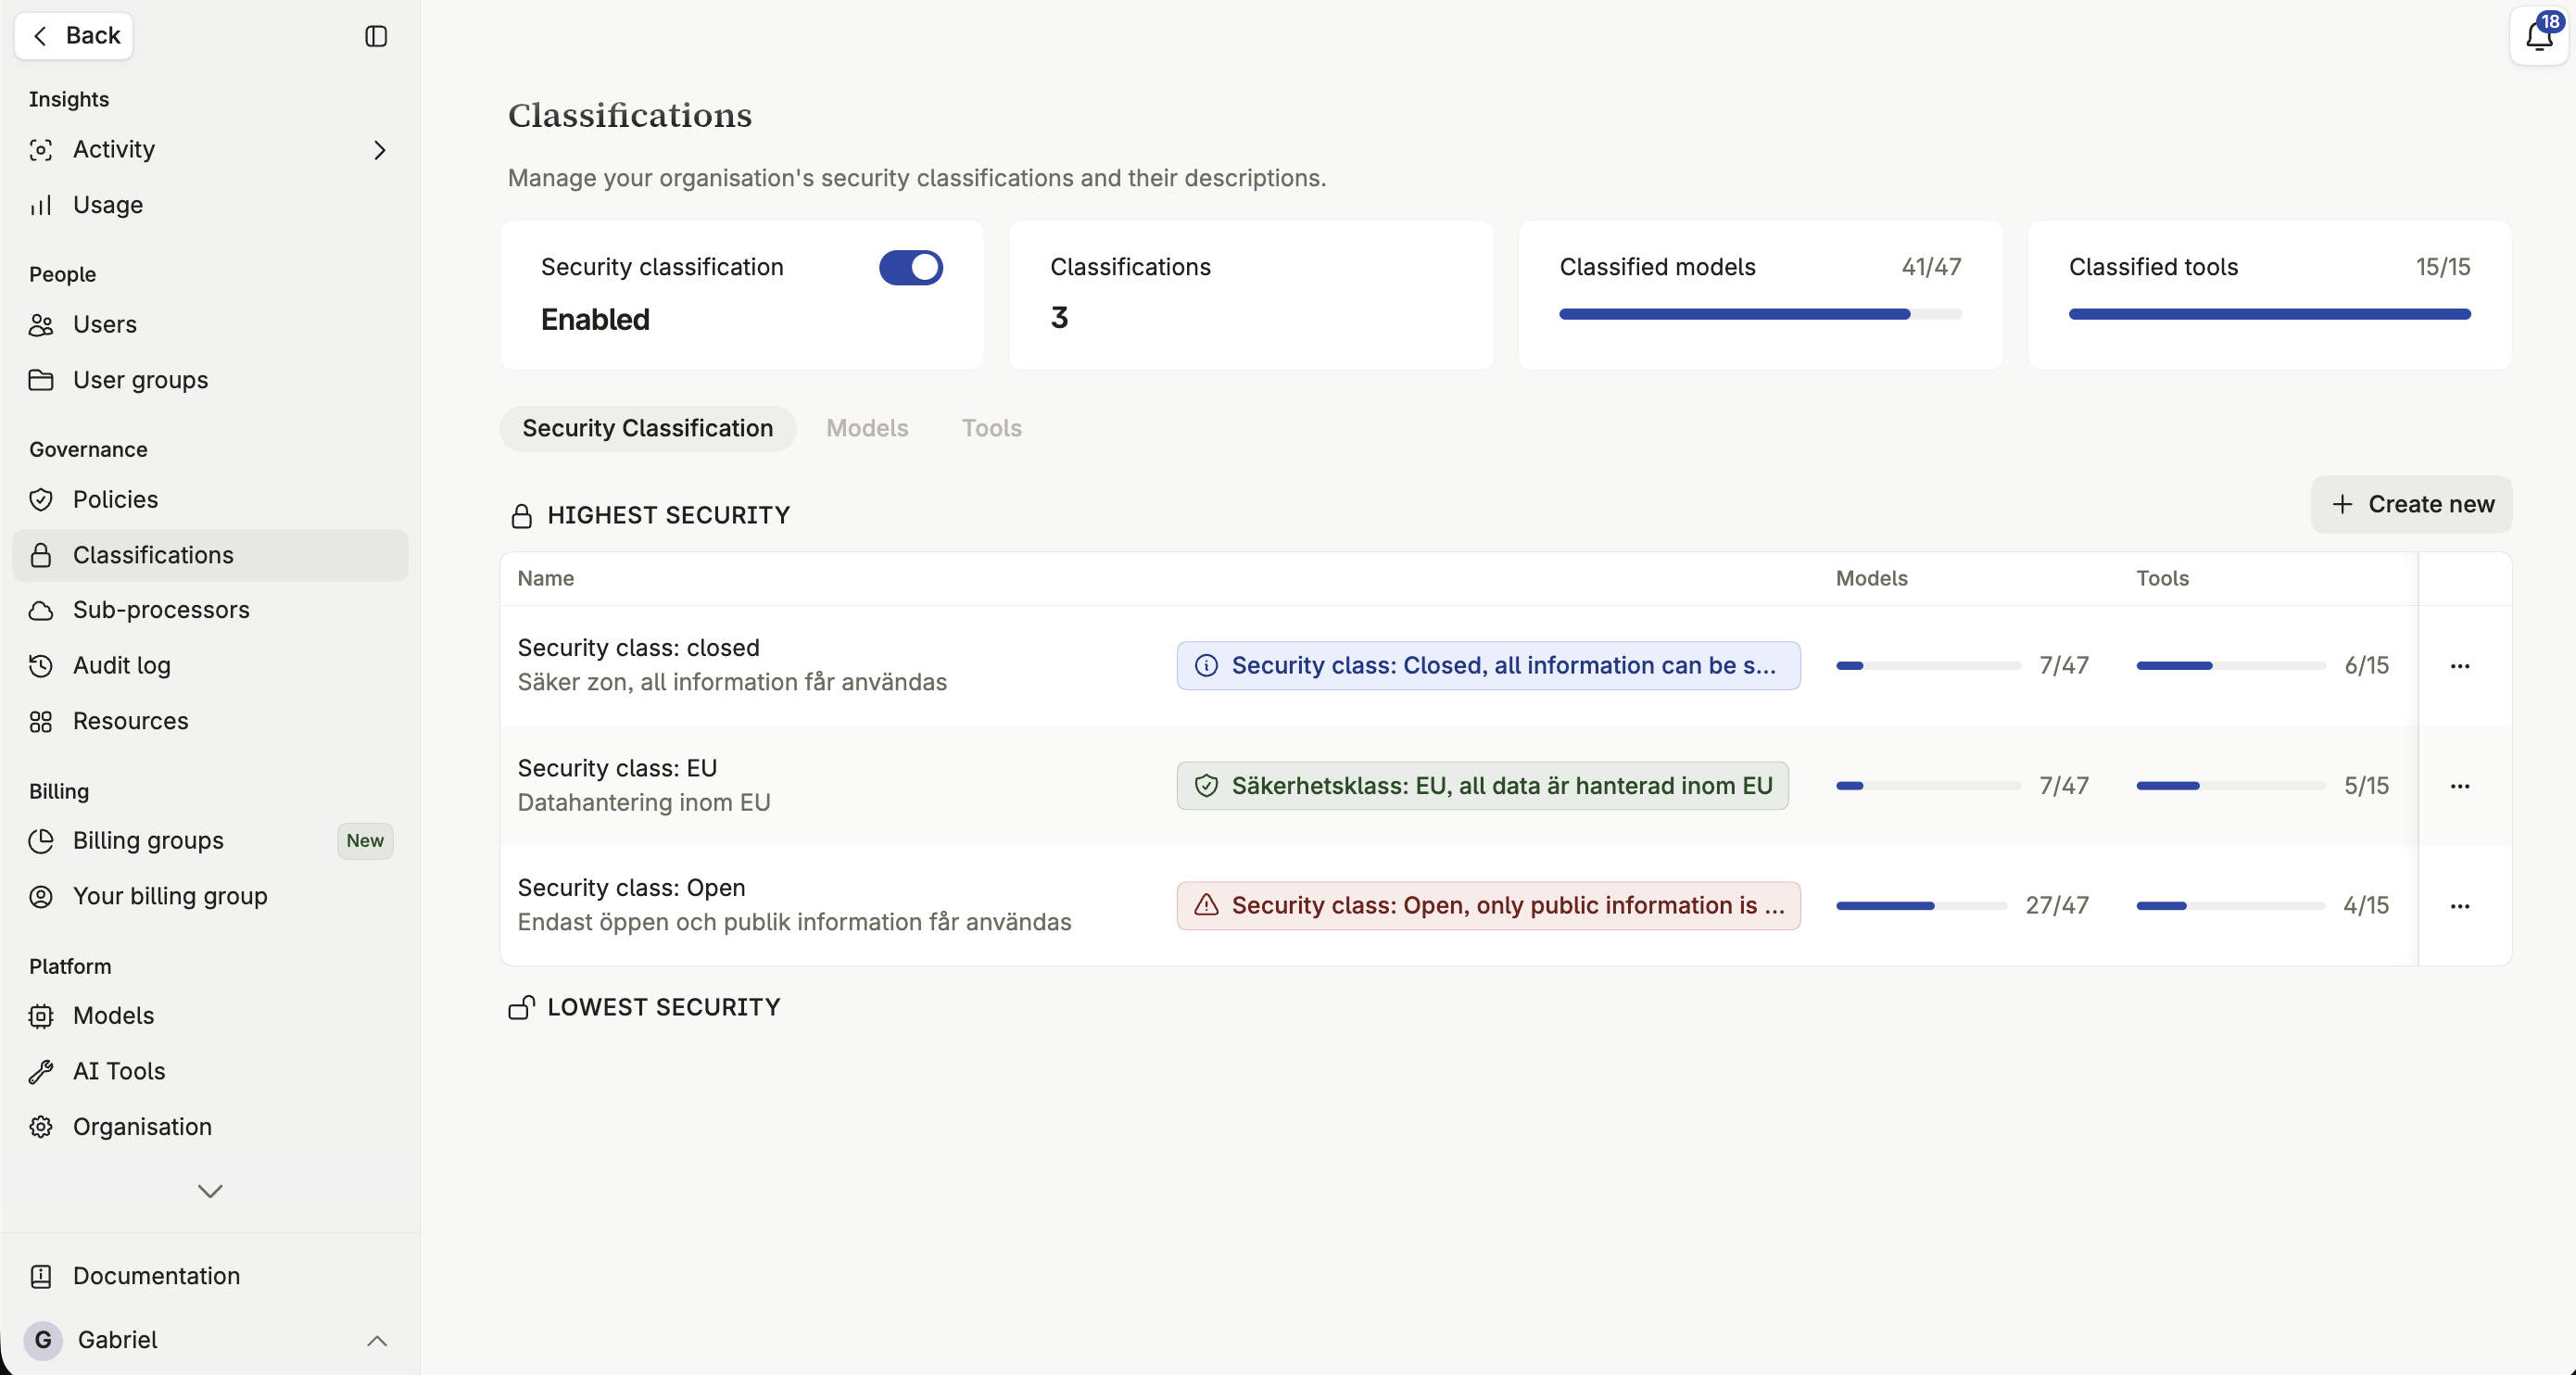
En säkerhetsklassificering är ett skyddsräcke. Du definierar nivåerna er organisation arbetar med, avgör vilka modeller och verktyg som kvalificerar för var och en, och klassificerar sedan varje Space — varefter plattformen helt enkelt inte erbjuder en okvalificerad modell där.
Vad klassificering skyddar dig från
Section titled “Vad klassificering skyddar dig från”Klassificering finns för att stoppa känslig information från att nå en modell eller ett verktyg som inte är lämpligt för den. En amerikanskhostad modell i ett Space klassificerat för särskilt känslig data är ett exempel; en integration er organisation inte har granskat för en viss datatyp är ett annat.
Aktivera klassificeringar
Section titled “Aktivera klassificeringar”Säkerhetsklassificeringar aktiveras på organisationsnivå. När det väl är aktiverat behöver varje Space en klassificering, och varje modell och verktyg behöver en innan det kan användas där klassificering gäller.
Vad som kan klassificeras
Section titled “Vad som kan klassificeras”Modeller
Section titled “Modeller”Genererings-, textinbäddnings-, transkriberings-, och bildmodeller. Se Klassificering av modeller.
Verktyg
Section titled “Verktyg”Inbyggda verktyg, integrationer, och anpassade MCP-verktyg. Se Klassificering av verktyg.
Hur en klassificering når ett Space
Section titled “Hur en klassificering når ett Space”Ett Space tilldelas exakt en klassificering, satt av dess Space-admin, som sedan filtrerar vilka modeller och verktyg som visas när assistenter byggs i det. Se Säkerhetsklassificering.
Beskrivningar, färger och tips
Section titled “Beskrivningar, färger och tips”Ge varje klassificering ett namn, en beskrivning som visas i dess väljare, en färg, och en ikon, så att den framstår konsekvent varhelst den visas över plattformen. Du kan också ange ett eget tipsmeddelande användare ser när de interagerar med en resurs som bär den klassificeringen.
Ta bort en klassificering
Section titled “Ta bort en klassificering”Inaktivera klassificeringar
Section titled “Inaktivera klassificeringar”Att inaktivera säkerhetsklassificeringar för er organisation tar bort modell- och verktygsbegränsningar från varje Space på en gång. Överväg det noga innan du stänger av det — det är en organisationsövergripande ändring, inte en per Space.